Brotli Decoder: O vulnerabilitate critică pune în pericol ecosistemul software
Cine este expus în ecosistemul web? O defecțiune de corupere a memoriei în biblioteca de decomprimare Brotli a Google a fost identificată într-o serie de programe extrem de răspândite. Printre…
- Autor
- Ioana Velicu
- Publicat
- Citire
- 3 min
Cine este expus în ecosistemul web?
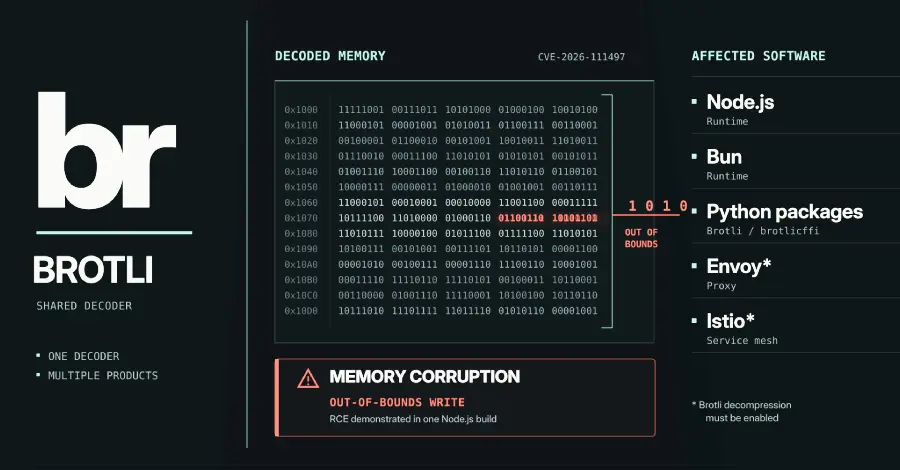
O defecțiune de corupere a memoriei în biblioteca de decomprimare Brotli a Google a fost identificată într-o serie de programe extrem de răspândite. Printre cele afectate se numără runtime-ul JavaScript Bun, pachetele Python Brotli și brotlicffi, precum și proxii Envoy configurați pentru a decomprima date Brotli.
Vulnerabilitatea, catalogată sub codul CVE‑2026‑111497, permite atacatorilor să creeze date comprimate care depășesc capacitatea unui buffer. Această suprascriere a memoriei poate duce la execuția de cod la distanță.
Problema apare atunci când decoderul Brotli procesează o intrare defectuoasă.
În loc să valideze dimensiunea output-ului decomprimat, biblioteca scrie dincolo de sfârșitul bufferului alocat. Această suprapunere poate suprascrie memoria vecină, oferind atacatorului posibilitatea de a injecta cod arbitrar sau de a provoca o cădere a aplicației. Defecțiunea a fost raportată inițial către Google la începutul lunii octombrie, iar patch-uri pentru biblioteca centrală Brotli au fost deja publicate.
Totuși, multe proiecte derivate nu au integrat încă corecția, rămânând expuse riscului.
Bun, un runtime JavaScript rapid care concurează cu Node. js, include biblioteca Brotli în distribuția sa standard.
De ce este dificilă implementarea corecției?
Dezvoltatorii care folosesc Bun pentru servicii web sau funcții serverless sunt în pericol dacă aplicațiile lor acceptă intrări Brotli comprimate din surse nesigure. Același lucru se aplică proxiiilor Envoy, care gestionează adesea trafic comprimat pentru microservicii și pot decomprima date Brotli fără verificări adecvate ale limitelor. Un atacator ar putea trimite o cerere malițioasă care să declanșeze suprapunerea, compromițând potențial întregul cluster de servicii.
Ecosistemul Python este, de asemenea, vizat. Pachetul oficial Brotli și wrapper-ul brotlicffi încorporează aceeași bibliotecă vulnerabilă. Aplicațiile Python care decomprimă date Brotli — de la framework-uri web la pipeline-uri de date — pot fi exploatate dacă procesează intrări de la clienți externi.
Având în vedere utilizarea largă a Python în calculul științific, învățarea automată și dezvoltarea web, amploarea acestei defecțiuni este considerabilă.
Multe proiecte se bazează pe binare precompilate sau pe manageri de pachete care bundlează biblioteca Brotli fără a o reconstrui din sursă. Actualizarea necesită reconstruirea software-ului dependent și asigurarea compatibilității cu codul existent.
Pentru proiectele mari, acest proces poate fi consumator de timp, mai ales dacă actualizarea introduce schimbări subtile în structura memoriei sau în performanță. În plus, unele proiecte folosesc biblioteca Brotli indirect, prin dependențe tranzitive, ceea ce complică urmărirea tuturor pachetelor afectate.
Ce se întâmplă dacă vulnerabilitatea este exploatată?
Echipele de securitate sunt îndemnate să auditeze copacii de dependențe pentru versiunea vulnerabilă a Brotli și să aplice cel mai recent patch. Până atunci, dezactivarea compresiei Brotli pentru traficul extern sau implementarea unei validări stricte a intrărilor poate mitiga riscul.
Dacă un atacator exploatează cu succes suprapunerea, ar putea obține execuția de cod arbitrar pe gazda afectată. Acest lucru ar permite instalarea de malware, exfiltrarea de date sau trecerea la alte sisteme din rețea.
În cel mai rău caz, un server compromis ar putea servi ca punct de lansare pentru atacuri la scară largă, precum refuzul de serviciu distribuit (DDoS) sau campanii de ransomware.
Severitatea vulnerabilității este ridicată, iar impactul potențial acoperă mai multe industrii care se bazează pe software-ul afectat.
Î: Care versiuni de Bun sunt afectate? R: Toate release-urile care includ biblioteca Brotli înainte de patch sunt vulnerabile.
Cum te protejezi de suprascrierea memoriei în Brotli?
Verificați notele de lansare pentru versiunea specifică și aplicați actualizarea cât mai curând posibil.
Î: Pot dezactiva simplu compresia Brotli pentru a evita riscul?
R: Dezactivarea Brotli pe partea de server va preveni apariția suprapunerii, dar poate degrada performanța pentru clienții care se bazează pe Brotli pentru economisirea benzii de frecvență.
O abordare echilibrată este de a aplica patch la bibliotecă și de a menține compresia pentru traficul de încredere.
Î: Cum pot verifica dacă aplicația mea Python este vulnerabilă? R: Inspecționați versiunea pachetului Brotli instalat.
Dacă este mai veche decât release-ul cu patch, faceți upgrade folosind pip sau conda și testați aplicația pentru a vă asigura compatibilitatea.
Sursa: The Hacker News